понедельник, 26 июня 2017 г.

Включаем корзину AD

0 коммент.
1) Для начала, надо повысить уровень леса и домена до 2008r2
2) Теперь можно приступать к активации Recycle Bin фичи.
 2.1) Выполняем на DC запрос:

 Get-ADOptionalFeature -Filter 'name -like "Recycle Bin Feature"' 

и копируем содержимое из 'DistinguishedName'

 2.2) Выполняем включение фичи:

Enable-ADOptionalFeature `
–Identity 'CN=Recycle Bin Feature,CN=Optional Features,CN=Directory Service,CN=Windows NT,CN=Services,CN=Configuration,DC=domain,DC=com' `
–Scope ForestOrConfigurationSet `

–Target 'domain.com'

в 'Identity' вставляем содержимое из 'DistinguishedName' , а в 'Target' - наше доменное имя рут-леса.

четверг, 22 июня 2017 г.

Сбрасываем working set для процессов chrome.exe на RDS узлах для оптимизации RAM

0 коммент.
add-type -Namespace Win32 -Name Psapi -MemberDefinition @"
[DllImport("psapi", SetLastError=true)]
public static extern bool EmptyWorkingSet(IntPtr hProcess);   
"@

filter Reset-WorkingSet {
    [Win32.Psapi]::EmptyWorkingSet($_.Handle)
}

sal trim Reset-WorkingSet

ps chrome |? {$_.WS -gt 100Mb} | trim  

пятница, 17 февраля 2017 г.

Скачиваем RPM Java через WGET

0 коммент.
wget --no-cookies --no-check-certificate --header "Cookie: gpw_e24=http%3A%2F%2Fwww.oracle.com%2F; oraclelicense=accept-securebackup-cookie" "http://download.oracle.com/otn-pub/java/jdk/8u131-b11/d54c1d3a095b4ff2b6607d096fa80163/jre-8u131-linux-x64.rpm"

имя файла последней версии уточнить отсюда: http://www.oracle.com/technetwork/java/javase/downloads/jre8-downloads-2133155.html 

вторник, 27 декабря 2016 г.

CryptoPRO 4 убираем ошибки из eventlog

0 коммент.
Решение:

Создать CMD с содержимым:

cd "C:\Program Files (x86)\Crypto Pro\CSP"
cpverify -addreg -file "C:\Windows\system32\msi.dll"
cpverify -addreg -file "C:\Windows\system32\wininet.dll"
cpverify -addreg -file "C:\Windows\SysWOW64\wininet.dll"
cpverify -addreg -file "C:\Windows\SysWOW64\msi.dll"

По такому же принципу добавляем иные dll, которые вызывают подобный баг.

среда, 7 декабря 2016 г.

Обязательная настройка для VMXNET3 адаптеров VMware

0 коммент.
На всех ВМ под админом:

Netsh int tcp set global RSS=Disabled
Netsh int tcp set global chimney=Disabled
Netsh int tcp set global autotuninglevel=Disabled
Netsh int tcp set global ecncapability=Disabled
Netsh int ip set global taskoffload=disabled

Netsh int tcp set global timestamps=Disabled

вторник, 25 августа 2015 г.

Разгоняем Ax 2009 до скорости света

0 коммент.
1) Приводим SQL к требуемым параметрам

http://blogs.msdn.com/b/axinthefield/archive/2013/06/18/top-10-issues-discovered-from-premier-field-engineer-dynamics-ax-health-check.aspx


2) Анализируем индексы

http://dynamicsperf.codeplex.com/releases/view/122779
http://blogs.msdn.com/b/axinthefield/archive/2014/11/04/performance-analyzer-for-microsoft-dynamics-1-20-deployment-guide-dynamics-ax-installation.aspx

четверг, 9 июля 2015 г.

Основные операции с LVM

0 коммент.


Уменьшаем раздел /var/

Например, нам надо уменьшить раздел /var/ , чтоб он стал 10 Gb

1) Заходим в single mode: Ребутим Centos и консольно при загрузке выбираем ядро и нажимаем ‘a’
В строке дописываем single
2) df –h /var/ (смотрим путь к группе)
3) umount /var/
4) e2fsck -f /dev/mapper/vg_cloud-LogVol00
5) resize2fs /dev/mapper/vg_cloud-LogVol00 10G
6) lvreduce -L 10G /dev/mapper/vg_cloud-LogVol00
7) mount /var

Увеличиваем раздел /

Например, нам надо увеличить раздел / , чтоб он стал 50 Gb
Тут Single не нужен!

1) df –h / (смотрим путь к группе)
2) lvextend –L50G /dev/mapper/vg_monitor/Logvol00
3) resize2fs /dev/mapper/vg_monitor-Logvol00

UPD: К сожалению, уменьшить раздел с XFS не получится. XFS идет по-умолчанию в CentOS 7

четверг, 12 февраля 2015 г.

FreePBX - настраиваем в fail2ban локальные ip и адреса провайдеров SIP

0 коммент.
Очень опасная ошибка при настройке freepbx заключается в том, что зачастую никто не добавляет в игнор-лист доверенные хосты. И при совершенно безобидных попытках зарегистрироваться с неправильным паролем, fail2ban заносит sip-аппарат в блок-лист. Или того хуже - SIP оператора.

Для включения доверенных узлов в игнор-лист необходимо:

  • В файле /etc/fail2ban/jail.conf добавить запись типа: 
ignoreip = 127.0.0.1/8 192.168.0.0/24
  • Ребутнуть службу fail2ban: 
service fail2ban restart


пятница, 7 ноября 2014 г.

Powershell: Отправка email сообщения об ошибке

0 коммент.
Необходимо вставить код в самое начало скрипта и отредактировать переменные


function Send-Mail ($Body) {
    $emailSmtpServer = "server"  
    $emailFrom = "robot@server"
    $emailTo = "you@server"
    $emailSubject = "Ошибка при выполнении скрипта _Имя_Скрипта на сервере _Имя_Сервера"


    Send-MailMessage -To $emailTo -From $emailFrom -Subject $emailSubject -Body $Body -BodyAsHTML -SmtpServer $emailSmtpServer -Encoding UTF8

}

$ErrorActionPreference = 'stop'
trap { 
    $ErrorMessage = $_.Exception.Message
    #this will run if terminating error occurs
    $ErrorActionPreference = 'Continue'
    Send-Mail -Body "Во время выполнения скрипта _Имя_Скрипта, произошла неисправимая ошибка: -'$ErrorMessage'"
    break
}

среда, 8 октября 2014 г.

TMG HTTPS inspection - ошибка при открытии сайтов с новыми типами сертификатов

0 коммент.
С некоторого времени, многие сайты стали переходить на более защищенные типы сертификатов, но к большому сожалению это пошло в разрез с возможностями https ispection в TMG. И если у вас обычный сертификат для выдачи, то вы получаете следующую ошибку:


Для того, чтобы TMG нормально открывала сайты с CNG  сертификатами, необходимо:

Выполнить скрипт от администратора в powershell для создания self signed сертификата, и задействовать данный сертификат для TMG и клиентов.
Скрипт - ссылка

Источник:
http://blogs.technet.com/b/isablog/archive/2014/05/28/tmg-https-inspection-is-failing-if-the-target-web-site-is-using-a-cng-certificate.aspx

среда, 26 февраля 2014 г.

Уменьшаем размер tempdb в MS SQL 2008+

0 коммент.
Периодически сталкиваюсь с проблемой нехватки места на SQL сервере. И как правило причиной этому служит база tempdb. Для её очистки, можно сделать задание для агента со следующим запросом:

use tempdb
GO

DBCC FREEPROCCACHE -- clean cache
DBCC DROPCLEANBUFFERS -- clean buffers
DBCC FREESYSTEMCACHE ('ALL') -- clean system cache
DBCC FREESESSIONCACHE -- clean session cache
DBCC SHRINKDATABASE(tempdb, 10); -- shrink tempdb
dbcc shrinkfile ('tempdev') -- shrink db file
dbcc shrinkfile ('templog') -- shrink log file
GO

-- report the new file sizes
SELECT name, size
FROM sys.master_files
WHERE database_id = DB_ID(N'tempdb');
GO

понедельник, 11 ноября 2013 г.

Открываем доступ отделу HelpDesk на импорт списка терминальных хостов с RDS Broker, и возможностью подключения к удаленным сеансам

0 коммент.
 Для организации удаленной поддержки клиентов терминальной фермы состоящей из нескольких хостов - необходимо:

  1. 1) Если еще нет, то создать в AD группу безопасности. Например - RDS-Support
  2. 2) На каждом терминальном сервере:
    • - назначить группе RDS-Support полные права для RDP-Tcp соединения:


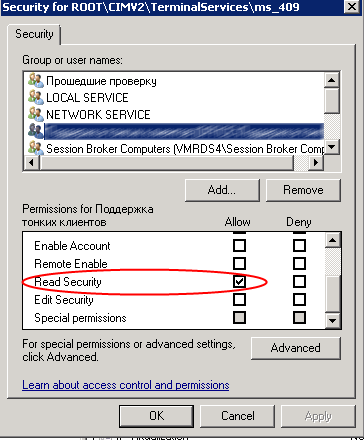
    • - назначить группе RDS-Support, WMI права (Read Security) для TerminalServices\
      • В mmc консоли добавить оснастку WMI Control (local)
      • В закладке Security раскрыть путь- ROOT\CIMV2\TerminalServices\ms_409

                              
      • Назначить права Read Security для нашей группы


четверг, 7 ноября 2013 г.

Openfire 3.8 и NTLM аутентификация

0 коммент.


Стоял успешно Openfire 3.7. Недавно вышла версия 3.8, и я подзабыл уже как и что делать надо. Поэтому эта запись больше для себя, если вам поможет – буду рад.

Ставим Openfire как обычно, проходим настройку. В версии 3.8.0 были проблемы с ростерами, поэтому обновляем night сборкой до 3.8.1 alfa, просто копируя все поверх. Затем патчим для прозрачной авторизации. Берем его отсюда. Делаем все по инструкции внутри:

1. копируем файлы в каталог с установкой.

2. в файле \jre\lib\security\java.security после строк

security.provider.8=sun.security.smartcardio.SunPCSC
security.provider.9=sun.security.mscapi.SunMSCAPI

вставляем строку

security.provider.10=net.za.darkskies.security.sasl.SSPIProvider

3. в файл \conf\openfire.xml после тега <jive> добавляем

<sasl>
<mechs>ANONYMOUS,PLAIN,DIGEST-MD5,CRAM-MD5,NTLM</mechs>
<realm>[openfire_server]</realm>
</sasl>

4. Заходим на страницу администрирования Server Manger > System Property и создаем параметр sasl.realm
Значением параметра устанавливаем NETBIOS-NAME ДОМЕНА!!!
5. Там же находим параметр sasl.approvedRealms и УДАЛЯЕМ его если у вас ОДИН домен.
Создаем параметр sasl.mechs – ANONYMOUS,PLAIN,NTLM
Создаем параметр provider.authorization.classList со значением (одной строкой!) -
org.jivesoftware.openfire.sasl.StrictAuthorizationPolicy org.jivesoftware.openfire.sasl.DefaultAuthorizationPolicy

Вроде все, перезапускаем, пробуем авторизоваться мирандой.

Тонкости System Properties:

ldap.adminDN domen\admin

ldap.baseDN dc=”example”,dc=”com”

ldap.host example.com

sasl.realm EXAMPLE //Обязательно заглавными

xmpp.domain openfire //Имя хоста с openfire


четверг, 30 мая 2013 г.

Выключаем автономные файлы (Offline Files, Sync Center...) централизованно

0 коммент.
Для выключения этого безобразия, создаем новую групповую политику и выполняем следующие изменения:


Local Computer Policy\Computer Configuration\Administrative Templates\Network\Offline Files
Change the following:
Allow or disallow use of offline files feature: Disabled
Prohibit user config: Enabled
Sync all offline files when logging on: Disabled
Sync all offline files when logging off: Disabled
Sync offline files before suspend: Disabled
Remove ‘Make offline’: Enabled
Prevent use of Offline Files folder: Enabled

среда, 24 апреля 2013 г.

Исправляем ошибки с модальными окнами в RemoteApp

0 коммент.
Недавно мне пришлось отвечать на очередной вопрос клиента на тему некорректной работы выплывающих окон в 1С, работающей в режиме RemoteApp. На самом деле, проблема достаточно старая и затрагивает работу клиента RDP версий 6.0-7.1, работающего на ОС Windows Vista\7 с серверами Windows Server 2008\2008R2 вплоть до SP1.

Выражается проблема в основном двумя типовыми сценариями:
Основное окно сессии пользователя теряет фокус, делая невозможным работу с программой
Всплывающие диалоговые окна не появляются на экране, а точнее – появляются под активным окном(а не над).

Быстрый исправить ситуацию можно с помощью хоткеев Alt+Tab или Alt+Esc для 1C, однако работа пользователей в таком режиме врядли будет приятной.

Однако, мало кто знает, что в большинстве случаев проблема решалась с помощью пакета исправлений, который вышел в конце мая прошлого года и доступен по ссылке -http://support.microsoft.com/kb/2384602/ru.

К сожалению, содержимое патча не попало в релиз SP1 для Windows 7 и Windows Server 2008 R2 и было выпущено отдельно, однако сейчас можно пользоваться объединенным декабрьским пакетом исправлений, который подходит как для RTM-версии, так и для SP1-версии ОС. Также туда вошли исправления для ряда других артефактов RDP, не связанных с модальными окнами. Скачать данный пакет исправлений можно по ссылке - http://support.microsoft.com/kb/2604066

Если вы испытываете другие проблемы с работой Remote Desktop Services, можете обратиться к списку доступных апдейтов - http://support.microsoft.com/kb/2601888

среда, 10 апреля 2013 г.

Не открываются ссылки в Excel, Word, Outlook с ошибкой: "Эта операция была прервана из-за ограничений..."

0 коммент.
Это может быть по двум причинам:

1) IE не является браузером по умолчанию
2) Не правильное значение параметра "По умолчанию" в разделе "HKEY_CLASSES_ROOT \.html"

В моём случае, это возникло после удаления Google Chrome.

Microsoft пишет:

"...Убедитесь, что для параметра По умолчанию установлено значение htmlfile. Если это не так, щелкните правой кнопкой мыши параметр (По умолчанию), выберите команду Изменить, введите htmlfile в поле Значение и нажмите кнопку ОКСм. рисунок."


вторник, 19 марта 2013 г.

Не применяется раскладка клавиатуры по умолчанию на терминальном сервере 2008 R2

1 коммент.
Проблема:

На RDS Windows 2008 R2 не применяются настройки клавиатуры по умолчанию. Выставил для всех новых пользователей - русский язык, а в терминальной сессии все равно английский.

Решение:

Необходимо отключить функцию Auto Detect Keyboard Layout. Эта фича появилась в 2008 R2, и отвечает за автоматический перенос настроек клавиатуры с хоста клиента.
В реестре, на терминальном сервере добавляем новое значение:
[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Keyboard Layout]
"IgnoreRemoteKeyboardLayout"=dword:00000001

пятница, 14 сентября 2012 г.

Зависание сетевого интерфейса INTEL 82574L

0 коммент.

Очень интересно себя ведет адаптер 82574L. В процессе своей работы, он перестает принимать и отправлять пакеты, причем совершенно неожиданно:) Для Windows систем, достаточно в закладке "power managment" снять все галочки(энергосбережение и wol), а вот с Linux всё обстоит немного по другому:) А именно:

Для CentOS необходимо: 


1) Установить паект elrepo-release-6-4.el6.elrepo.noarch (в нем содержатся исправления для 82574L)
2) Обновляем драйвер для Intel 82574L
3) Настраиваем сетевой интерфейс, выключая нерабочие параметры.


1) Импортируем публичный ключ

2) Устанавливаем пакет

3) Ставим новый драйвер
yum -y install kmod-e1000e.x86_64

4) Выключаем всё ненужное через grub.conf
nano /etc/grub.conf

4.1) в строке "kernel /vmlinuz-2.6.32-220.el6.x86_64 ro ro..." в конце строки добавляем: pcie_aspm=off e1000e.IntMode=1,1 e1000e.InterruptThrottleRate=10000,10000 acpi=off

5) Добавляем параметры для NIC в /etc/rc.local
#disable pause autonegotiate
/sbin/ethtool -A eth1 autoneg off
/sbin/ethtool -s eth1 autoneg off
#change tx ring buffer
/sbin/ethtool -G eth1 tx 1024 #maybe too large(consider 512). To increase interrupt rate, ethtool -C eth0 rx-usecs 10<10000 interrupts per second>
#change rx ring buffer
/sbin/ethtool -G eth1 rx 512
#disable wake on line
/sbin/ethtool -s eth1 wol d
#turn off offload
/sbin/ethtool -K eth1 tx off rx off sg off tso off gso off gro off
#enable TX pause
/sbin/ethtool -A eth1 tx on
#disable ASPM
/sbin/setpci -s 02:00.0 CAP_EXP+10.b=40
/sbin/setpci -s 00:19.0 CAP_EXP+10.b=40

6)перезагружаем сервер
shutdown  -r now

Для Debian необходимо: 

1) Редактируем Grub:
nano /etc/default/grub
1.1) Необходимо добавить в строку GRUB_CMDLINE_LINUX_DEFAULT="quiet" значение:pcie_aspm=off Тоесть выглядеть это будет так: 
GRUB_CMDLINE_LINUX_DEFAULT="quiet pcie_aspm=off "
1.2) Для сохранения файла нажимаем – CTRL+x и подтверждаем сохранение
2) После чего надо обновить GRUB (update-grub)
update-grub
3) И перезагрузить сервер
Shutdown –r now

пятница, 7 сентября 2012 г.

Выполняем перезагрузку сервера через Task Sheduler

0 коммент.
Для выполнения автоматической перезагрузки сервера в указанную дату и время, необходимо создать sheduled task с командой "shutdown" Теперь по пунктам:

пятница, 31 августа 2012 г.

Настройка синхронизации времени в домене Active Directory

0 коммент.
Для настройки синхронизации времени в Active Directory, зайдите на контроллер домена с ролью PDC EMULATOR, запустите CMD от имени администратора, и вбейте:

w32tm /config /update /manualpeerlist:"0.pool.ntp.org,0x8 1.pool.ntp.org,0x8 2.pool.ntp.org,0x8 3.pool.ntp.org,0x8" /syncfromflags:MANUAL

далее посылаем команду на синхронизацию:

w32tm /resync

Ура! Теперь компьютеры входящие в домен, будут отображать правильное время :)